
使用康普利尔OS自动化DPIA/LIA/FRIA
通过智能自动化简化您的合规评估。
简化合规评估
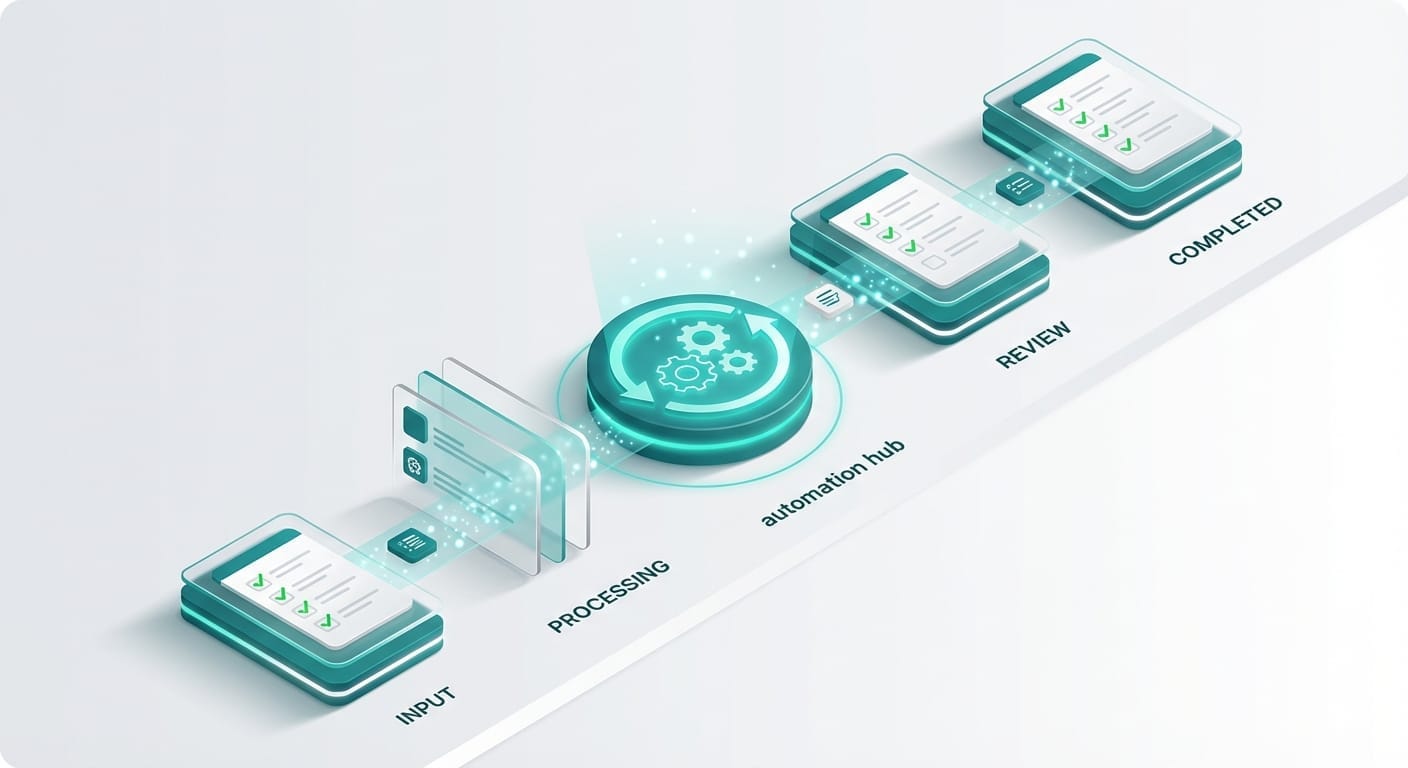
我们的平台简化数据保护影响评估(DPIA)、合法利益评估(LIA)和基本权利影响评估(FRIA)的准备,帮助您评估风险、识别漏洞,并确保从研究到产品发布的GDPR合规。
无论您处理的是临床试验、AI训练数据集还是软件开发,康普利尔OS都会逐步指导您,自动化合规流程,同时建立利益相关者信任并支持研究审批。
了解更多关于康普利尔OS自动化合规的主要优势
简化评估流程
通过引导式、分步工作流简化复杂的合规评估,确保无遗漏。
风险识别与缓解
自动识别潜在的数据隐私风险,并接收针对您特定情况的可操作缓解策略。
审计就绪文档
生成全面的、审计就绪的文档,展示您对隐私和合规的承诺。
数据保护审计和合规服务
我们的全面方法帮助各种规模的组织导航数据保护法规的复杂要求,特别关注医疗健康和技术领域。
数据隐私和GDPR
我们的法律和技术专家提供您组织在数据保护和网络安全方面成熟度的全面视图。通过结构化审计和定制建议,我们帮助您满足GDPR要求,同时改进内部流程和安全措施。
我们的服务包括:
组织成熟度评估
对公司数据保护和网络安全能力的全面审计,附详细审计报告。
GDPR合规设置
定制的GDPR政策、合规工具和模板,确保您的组织和产品满足法规要求。
持续专家支持
咨询服务指导您完成风险评估、违规处理、个人权利请求,以及医疗健康和技术领域的隐私框架。
网络安全和ISO 27001
通过可信的数据安全实践保护您组织的未来。
在康普利尔,我们帮助您实施、审计和维护ISO 27001等信息安全框架,确保合规、保护敏感数据,并与医疗健康合作伙伴建立信任。
保护您的信息资产
保护敏感数据需要主动的网络安全和信息管理方法。在康普利尔,我们支持您完成ISO 27001旅程的每一步,从文档到内部审计,确保您满足医疗健康行业的期望并建立组织信任。
ISO 27001实施
逐步支持开发和实施符合ISO 27001:2022的信息安全管理体系(ISMS),包括政策、控制和文档。
- 风险评估方法
- 安全控制实施
- 政策框架开发
认证内部审计
彻底的内部审计,评估您的ISMS有效性和ISO 27001认证准备就绪程度,识别差距并提出改进建议。
- 审计规划和执行
- 不符合项识别
- 纠正措施跟踪
ISO 27001员工培训
互动培训课程,使您的团队具备维护ISO 27001合规和应对安全事件所需的知识和技能。
- 安全意识项目
- 角色特定培训
- 事件响应演练
数字ISMS平台设置
部署康普利尔OS来数字化和自动化您的ISMS流程,使合规管理高效且随时审计就绪。
- 数字文档
- 自动化工作流
- 持续监控
DPO即服务
为医疗健康和技术组织量身定制的外部数据保护官服务。我们经验丰富的DPO提供对您数据保护实践的专业监督,作为您组织、监管机构和数据主体之间的联络人。
我们提供:
- 隐私事务的指定联系人
- 定期数据保护审查和建议
- 数据保护最佳实践员工培训
- 事件响应支持和违规通知协助